Koyote
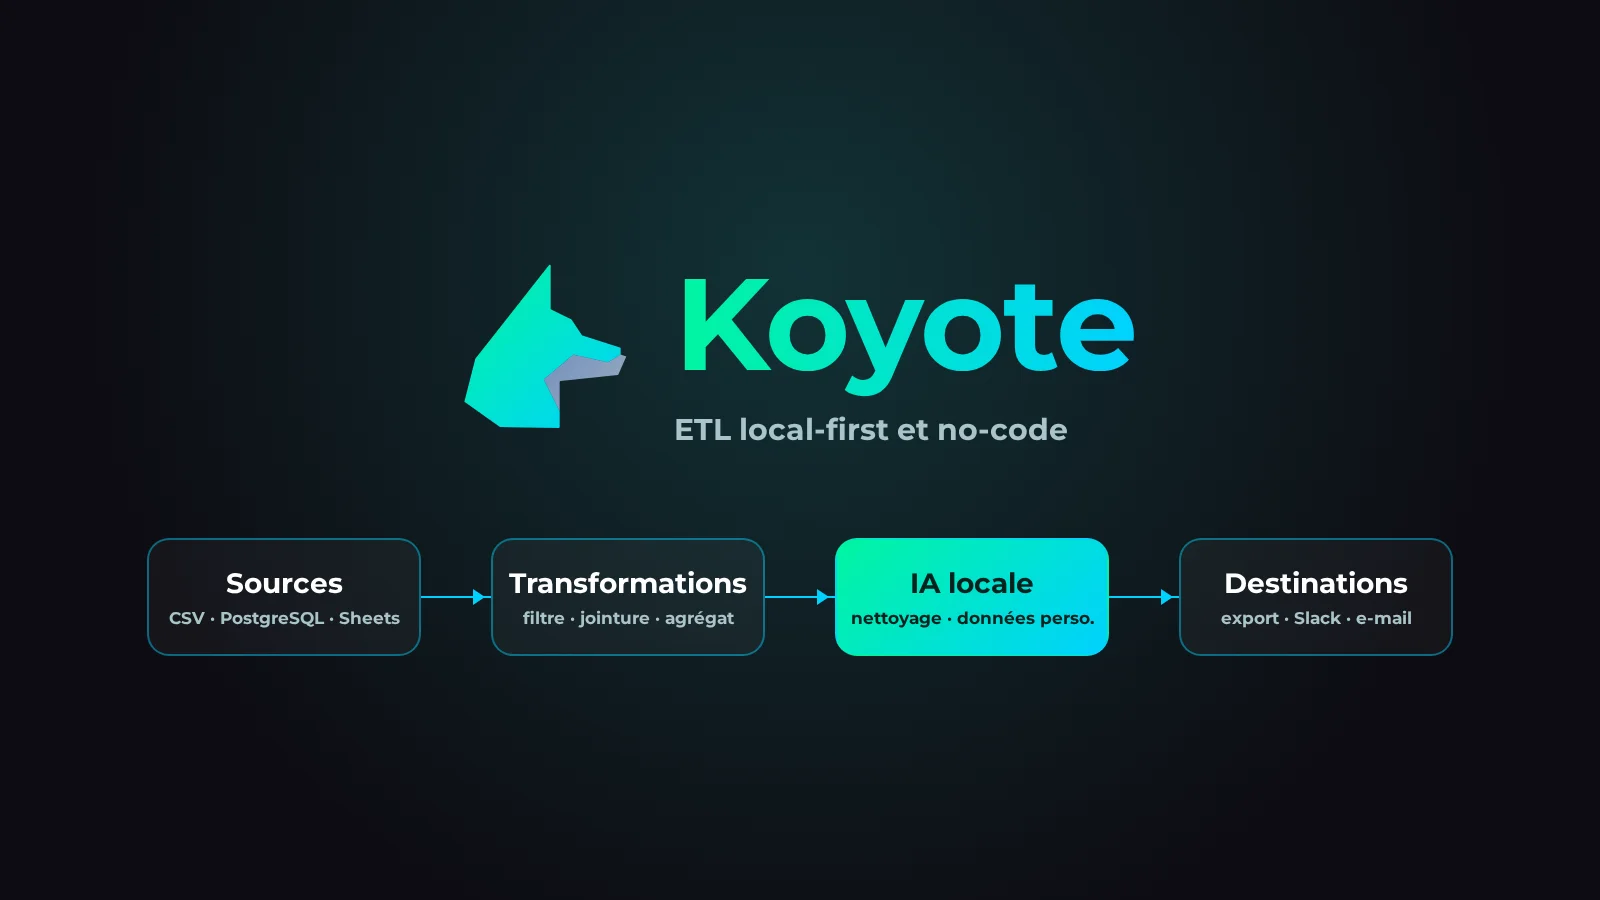
Mon projet de fin d'études, et mon plus gros projet : un outil de traitement de données sans code, qui s'exécute sur le poste de l'utilisateur avec une IA locale. Il existe en application de bureau pour Windows, macOS et Linux, et en serveur Docker piloté par API, CLI ou gRPC.
Contexte
Projet fil rouge de fin d'études du Master CTO & Tech Lead de HETIC (février à octobre 2026), mené en équipe : identifier un problème réel, le justifier par une étude de marché, concevoir et développer la solution, puis la défendre en soutenance. J'en étais le CTO, et le principal contributeur du code.
Problème
Préparer et automatiser des traitements de données demande souvent d'écrire du code, ou de confier ses données à un service cloud. Koyote s'adresse à ceux qui veulent les traiter sans programmer, et sans qu'elles quittent leur machine.
Solution et architecture
Un éditeur visuel où l'on relie des nœuds : sources (CSV, PostgreSQL, Google Sheets), transformations (filtre, jointure, agrégation, tri), nœuds IA et destinations (export, Slack, e-mail), avec un aperçu en direct des premières lignes. Les nœuds IA font tourner un modèle de langage en local avec llama.cpp, pour nettoyer des données ou masquer des données personnelles sans les envoyer à un tiers. Le backend FastAPI exécute les pipelines avec Polars, un moteur de données écrit en Rust, les relance automatiquement grâce à des déclencheurs, et gère les reprises et la mise en quarantaine des erreurs. Le même moteur tourne en application de bureau, ou en serveur Docker sans interface, piloté par API REST, CLI ou gRPC.
Stack
Résultats
- Applications de bureau pour Windows, macOS et Linux, construites par la CI, avec accélération GPU sur Windows et Linux.
- Sécurité pensée pour un serveur exposé : authentification sur toute l'API, coffre de secrets chiffré, journal d'audit, isolation des nœuds Python personnalisés et protection contre les requêtes vers le réseau interne. Sans mot de passe, un serveur exposé refuse de démarrer.
- Plus de 140 fichiers de tests, backend et frontend, lancés par la CI avec mesure de couverture et analyse du code.